conversations
За 48 часов можно проверить идею, но не доказать, что она окупится
Надежда Шалимова (ЭОС): «На «Осеннем документообороте – 2026» затронем очень много тем – актуальных, горячих, беспокоящих и CIO, и пользователей»
Утечки данных при увольнениях: комплексный анализ рисков и методы защиты
Тарифы мобильной связи в Нальчике 2026
Тарифы МТС Махачкала 2026
ЦБ
°
вторник, 6 октября 2026

Эксперт GSOC Жданухин рассказал, как пресечь вектор атак на VMware с развёртыванием вымогателей

Эксперт GSOC Жданухин рассказал, как пресечь вектор атак на VMware с развёртыванием вымогателей
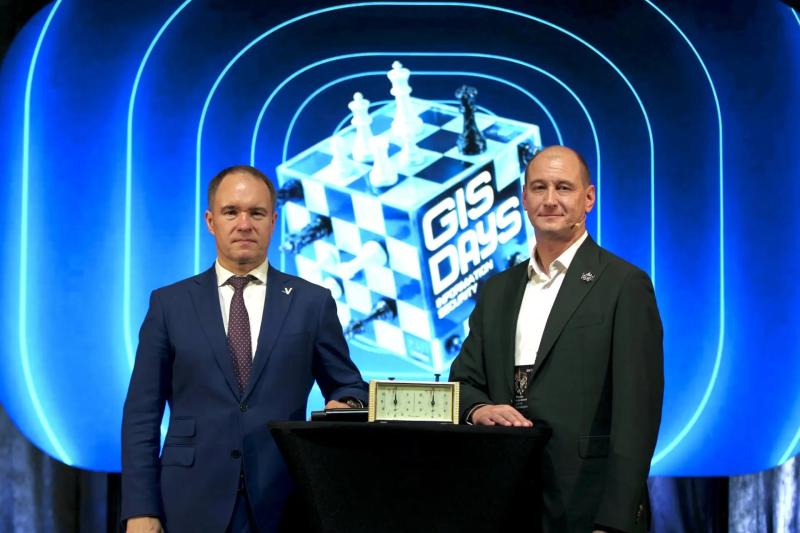
Изображение: Газинформсервис
Исследователи компании Sygnia обнаружили новый вектор атак на инфраструктуру VMware, позволяющий злоумышленникам развёртывать программы-вымогатели. Злоумышленники используют уязвимости (CVE-2025-22224, CVE-2025-22225 и CVE-2025-22226) для выхода из виртуальных машин (VM), обхода средств безопасности и масштабного развёртывания программ-вымогателей. Атака начинается с компрометации веб-сервера, после чего злоумышленники повышают привилегии и получают доступ к гипервизору VMware ESXi, что позволяет им распространять вымогательское ПО по всей сети.

Киберэксперт, инженер L2 GSOC компании «Газинформсервис» Андрей Жданухин, объяснил, как компаниям действовать в подобных случаях:

«В таких ситуациях центр мониторинга и реагирования на инциденты информационной безопасности компании "Газинформсервис" (GSOC) играет ключевую роль. Специалисты GSOC обеспечивают постоянный мониторинг и анализ событий безопасности, оперативно выявляя подозрительную активность, связанную с эксплуатацией уязвимостей VMware. Кроме того, GSOC проводит регулярные оценки безопасности и тестирование на проникновение, что позволяет выявлять и устранять потенциальные уязвимости до того, как они будут использованы злоумышленниками. Таким образом, сотрудничество с GSOC помогает организациям своевременно обнаруживать и предотвращать сложные атаки, защищая критически важные системы и данные от компрометации».
Свежее по теме